Domain server-switches.de kaufen?
Wir ziehen mit dem Projekt
server-switches.de um.
Sind Sie am Kauf der Domain
server-switches.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain server-switches.de kaufen?
Wie können Unternehmen effektives Patch-Management implementieren, um ihre IT-Infrastruktur vor Sicherheitslücken zu schützen?
Unternehmen sollten regelmäßig Patches von Softwareanbietern installieren, um bekannte Sicherheitslücken zu schließen. Es ist wichtig, ein Patch-Management-System zu implementieren, um den Überblick über alle verfügbaren Patches zu behalten. Zudem sollten Unternehmen Schulungen für Mitarbeiter anbieten, um sicherzustellen, dass diese die Bedeutung von Patch-Management verstehen und entsprechend handeln. **
In welchen Bereichen haben Sie Sicherheitslücken gefunden und wie planen Sie, diese zu beheben? Wie können wir uns vor potenziellen Sicherheitslücken in unserer IT-Infrastruktur schützen?
Wir haben Sicherheitslücken in der Netzwerksicherheit und in der Datensicherung identifiziert. Um diese zu beheben, planen wir die Implementierung von Firewalls, regelmäßigen Sicherheitsupdates und Schulungen für Mitarbeiter. Um potenzielle Sicherheitslücken zu vermeiden, empfehlen wir die regelmäßige Überprüfung der IT-Infrastruktur, die Verwendung von sicheren Passwörtern und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten. **

Ähnliche Suchbegriffe für Sicherheitslücken
Top-Angebote
Produkte zum Begriff Sicherheitslücken:
-
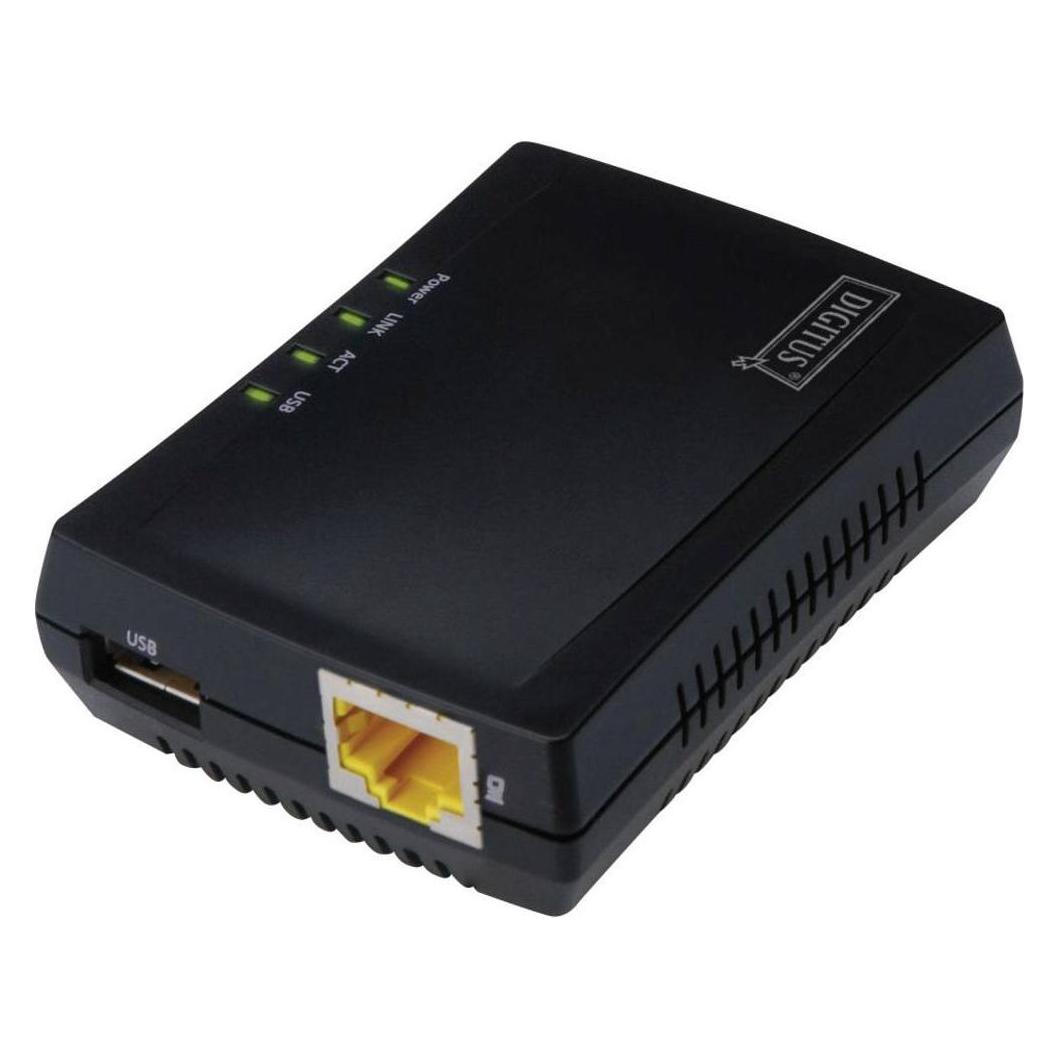
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 765,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens 6GK57661GE007DA0 6GK5766-1GE00-7DA0 Access-Server-HardwareIWLAN Access Point, SCALANCE WAM766-1, 1 Radio, 2,4/5 GHz, IEEE 802.11ax (Wi-Fi 6), 2 N-Connect-Anschlüsse, iFeatures-Support via CLP, 1201 Mbit/s (brutto) pro Radio, 1x 10/100/1000 Mbit/s M12-Port, Redundant DC 24V, M12 L-kodiert , PoE, IP65, -30...+60°C, CLP-Schacht, DI/DO, A-kodiert, Länderzulassungen beachten! CERT ID: MSAX65-W1-M12-E2, FCC ID: LYHMSAX65V1 Betrieb außerhalb USA/Israel Lieferumfang: Verschlusskappen für Anschlüsse DI/DO SCALANCE WAM766-1 1xRadio, 2 N-Connect-Anschlüsse, iFeatures support via CLP, IEEE 802.11ax (Wi-Fi 6), 2,4/5GHz, Brutto-Data-Rate 1201 Mbit/s pro Radio, 1x10/100/1000 Mbit/s M12-Port, Redundant DC 24 V, IP65, CLP-Schacht, M12 L-kodiert, PoE,zum Betrieb außerhalb der USA/Israel. Für den platzsparenden Einbau im Schaltschrank auf Standardhutschiene. 1 Stück. Access Point mit einem eingebauten Funkinterface für den Einbau im Schaltschrank in industriellen Anlagen wie Einschienenhängebahnen und fahrerlosen Transportsystemen. Das Gerät ermöglicht die drahtlose Inbetriebnahme auf der Anlage.Realisierung einer einfachen und kostengünstigen drahtlosen Maschinenvernetzung. Vorhersagbarer Datenverkehr (Deterministik) und definierte Antwortzeiten auf der Funkstrecke sowie zuverlässige Funkverbindung. Besonders zukunftssicher durch Konformität mit dem weltweit anerkannten WLAN-Standard IEEE 802.11. Drahtloser Zugang für Service und Wartung, leichte und kleine Bauform für den effizienten Einsatz auf Fahrerlosen Transportsystemen (FTS), erweiterbar mit V1279,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens 6GK57661GE007TA0 6GK5766-1GE00-7TA0 Access-Server-HardwareIWLAN Access Point, SCALANCE WAM766-1 EEC, 1 Radio, 2,4/5 GHz, 2 N-Connect-Anschlüsse, iFeatures-Support via CLP, IEEE 802.11ax (Wi-Fi 6), 1201 Mbit/s (brutto) pro Radio, 1x10/100/1000 Mbit/s M12-Port, Redundant DC 24V, M12 L-kodiert , PoE, für erweiterte Umgebungsbedingungen, IP65, -30...+75°C, CLP-Schacht, DI/DO, A-kodiert, Länderzulassungen beachten! CERT ID: MSAX65-W1-M12-E2 FCC ID: LYHMSAX65V1 Betrieb außerhalb USA/Israel Lieferumfang: Verschlusskappen für Anschlüsse SCALANCE WAM766-1 M12 EEC1609,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Ursachen für Sicherheitslücken in IT-Systemen?
Die häufigsten Ursachen für Sicherheitslücken in IT-Systemen sind unzureichende Software-Updates, schwache Passwörter und mangelnde Sicherheitsbewusstsein der Benutzer. Oftmals werden auch unsichere Konfigurationen und fehlende Verschlüsselung als Ursachen genannt. Externe Bedrohungen wie Malware und Phishing-Angriffe können ebenfalls zu Sicherheitslücken führen. **
-
Wie können Unternehmen ihre Systeme und Software vor Sicherheitslücken schützen? Was sind die gängigsten Ursachen für Sicherheitslücken in IT-Systemen?
Unternehmen können ihre Systeme und Software vor Sicherheitslücken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirenprogramme verwenden und Schulungen für Mitarbeiter anbieten. Die gängigsten Ursachen für Sicherheitslücken in IT-Systemen sind veraltete Software, unsichere Passwörter und mangelnde Sicherheitsbewusstsein der Mitarbeiter. **
-
Wie kann die Stabilität und Sicherheit einer Serververbindung in den Bereichen IT-Infrastruktur, Netzwerksicherheit und Datenmanagement gewährleistet werden?
Die Stabilität und Sicherheit einer Serververbindung kann durch regelmäßige Wartung und Aktualisierung der IT-Infrastruktur gewährleistet werden. Dies umfasst die Überwachung von Hardware, Software und Netzwerkkomponenten, um potenzielle Probleme frühzeitig zu erkennen und zu beheben. Zusätzlich sollten Netzwerksicherheitsmaßnahmen wie Firewalls, Verschlüsselung und Zugriffskontrollen implementiert werden, um unautorisierten Zugriff und Datenverlust zu verhindern. Ein effektives Datenmanagement, einschließlich regelmäßiger Backups und Datenreplikation, ist ebenfalls entscheidend, um die Integrität und Verfügbarkeit von wichtigen Informationen zu gewährleisten. Schließlich ist die Schulung und Sensibilisierung der Mitarbeiter für Sicherheitsbest Practices ein wichtiger F **
-
Wie kann ich einen Minecraft-Server auf localhost ohne Sicherheitslücken freigeben?
Um einen Minecraft-Server auf localhost ohne Sicherheitslücken freizugeben, solltest du zunächst sicherstellen, dass du die neueste Version von Minecraft und des Servers verwendest. Stelle sicher, dass deine Firewall so konfiguriert ist, dass der Serververkehr zugelassen wird. Verwende auch starke Passwörter für den Serverzugriff und aktualisiere regelmäßig sowohl das Betriebssystem als auch den Server, um potenzielle Sicherheitslücken zu schließen. **

Wie können Sicherheitslücken in IT-Systemen identifiziert und wirksam behoben werden?
Sicherheitslücken in IT-Systemen können durch regelmäßige Sicherheitsaudits und Penetrationstests identifiziert werden. Nach der Identifizierung sollten die Lücken schnellstmöglich behoben werden, indem Patches installiert, Konfigurationen angepasst oder Schwachstellen eliminiert werden. Ein kontinuierlicher Überwachungsprozess und Schulungen für Mitarbeiter sind ebenfalls wichtig, um die Sicherheit des IT-Systems langfristig zu gewährleisten. **
Wie kann man Sicherheitslücken in IT-Systemen effektiv identifizieren und schließen?
1. Regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu finden. 2. Sicherheitsupdates und Patches zeitnah installieren, um bekannte Sicherheitslücken zu schließen. 3. Schulungen für Mitarbeiter durchführen, um das Bewusstsein für IT-Sicherheit zu stärken und menschliche Fehler zu minimieren. **
Top-Angebote
Produkte zum Begriff Sicherheitslücken:
-
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 765,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektives Patch-Management implementieren, um ihre IT-Infrastruktur vor Sicherheitslücken zu schützen?
Unternehmen sollten regelmäßig Patches von Softwareanbietern installieren, um bekannte Sicherheitslücken zu schließen. Es ist wichtig, ein Patch-Management-System zu implementieren, um den Überblick über alle verfügbaren Patches zu behalten. Zudem sollten Unternehmen Schulungen für Mitarbeiter anbieten, um sicherzustellen, dass diese die Bedeutung von Patch-Management verstehen und entsprechend handeln. **
-
In welchen Bereichen haben Sie Sicherheitslücken gefunden und wie planen Sie, diese zu beheben? Wie können wir uns vor potenziellen Sicherheitslücken in unserer IT-Infrastruktur schützen?
Wir haben Sicherheitslücken in der Netzwerksicherheit und in der Datensicherung identifiziert. Um diese zu beheben, planen wir die Implementierung von Firewalls, regelmäßigen Sicherheitsupdates und Schulungen für Mitarbeiter. Um potenzielle Sicherheitslücken zu vermeiden, empfehlen wir die regelmäßige Überprüfung der IT-Infrastruktur, die Verwendung von sicheren Passwörtern und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten. **
-
Was sind die häufigsten Ursachen für Sicherheitslücken in IT-Systemen?
Die häufigsten Ursachen für Sicherheitslücken in IT-Systemen sind unzureichende Software-Updates, schwache Passwörter und mangelnde Sicherheitsbewusstsein der Benutzer. Oftmals werden auch unsichere Konfigurationen und fehlende Verschlüsselung als Ursachen genannt. Externe Bedrohungen wie Malware und Phishing-Angriffe können ebenfalls zu Sicherheitslücken führen. **
-
Wie können Unternehmen ihre Systeme und Software vor Sicherheitslücken schützen? Was sind die gängigsten Ursachen für Sicherheitslücken in IT-Systemen?
Unternehmen können ihre Systeme und Software vor Sicherheitslücken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirenprogramme verwenden und Schulungen für Mitarbeiter anbieten. Die gängigsten Ursachen für Sicherheitslücken in IT-Systemen sind veraltete Software, unsichere Passwörter und mangelnde Sicherheitsbewusstsein der Mitarbeiter. **
Ähnliche Suchbegriffe für Sicherheitslücken
-
Siemens 6GK57661GE007DA0 6GK5766-1GE00-7DA0 Access-Server-HardwareIWLAN Access Point, SCALANCE WAM766-1, 1 Radio, 2,4/5 GHz, IEEE 802.11ax (Wi-Fi 6), 2 N-Connect-Anschlüsse, iFeatures-Support via CLP, 1201 Mbit/s (brutto) pro Radio, 1x 10/100/1000 Mbit/s M12-Port, Redundant DC 24V, M12 L-kodiert , PoE, IP65, -30...+60°C, CLP-Schacht, DI/DO, A-kodiert, Länderzulassungen beachten! CERT ID: MSAX65-W1-M12-E2, FCC ID: LYHMSAX65V1 Betrieb außerhalb USA/Israel Lieferumfang: Verschlusskappen für Anschlüsse DI/DO SCALANCE WAM766-1 1xRadio, 2 N-Connect-Anschlüsse, iFeatures support via CLP, IEEE 802.11ax (Wi-Fi 6), 2,4/5GHz, Brutto-Data-Rate 1201 Mbit/s pro Radio, 1x10/100/1000 Mbit/s M12-Port, Redundant DC 24 V, IP65, CLP-Schacht, M12 L-kodiert, PoE,zum Betrieb außerhalb der USA/Israel. Für den platzsparenden Einbau im Schaltschrank auf Standardhutschiene. 1 Stück. Access Point mit einem eingebauten Funkinterface für den Einbau im Schaltschrank in industriellen Anlagen wie Einschienenhängebahnen und fahrerlosen Transportsystemen. Das Gerät ermöglicht die drahtlose Inbetriebnahme auf der Anlage.Realisierung einer einfachen und kostengünstigen drahtlosen Maschinenvernetzung. Vorhersagbarer Datenverkehr (Deterministik) und definierte Antwortzeiten auf der Funkstrecke sowie zuverlässige Funkverbindung. Besonders zukunftssicher durch Konformität mit dem weltweit anerkannten WLAN-Standard IEEE 802.11. Drahtloser Zugang für Service und Wartung, leichte und kleine Bauform für den effizienten Einsatz auf Fahrerlosen Transportsystemen (FTS), erweiterbar mit V1279,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens 6GK57661GE007TA0 6GK5766-1GE00-7TA0 Access-Server-HardwareIWLAN Access Point, SCALANCE WAM766-1 EEC, 1 Radio, 2,4/5 GHz, 2 N-Connect-Anschlüsse, iFeatures-Support via CLP, IEEE 802.11ax (Wi-Fi 6), 1201 Mbit/s (brutto) pro Radio, 1x10/100/1000 Mbit/s M12-Port, Redundant DC 24V, M12 L-kodiert , PoE, für erweiterte Umgebungsbedingungen, IP65, -30...+75°C, CLP-Schacht, DI/DO, A-kodiert, Länderzulassungen beachten! CERT ID: MSAX65-W1-M12-E2 FCC ID: LYHMSAX65V1 Betrieb außerhalb USA/Israel Lieferumfang: Verschlusskappen für Anschlüsse SCALANCE WAM766-1 M12 EEC1609,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens 6GK57661GE007DB0 6GK5766-1GE00-7DB0 Access-Server-HardwareIWLAN Access Point, SCALANCE WAM766-1, 1 Radio, 2,4/5 GHz, IEEE 802.11ax (Wi-Fi 6), 2 N-Connect-Anschlüsse, iFeatures-Support via CLP, 1201 Mbit/s (brutto) pro Radio, 1x 10/100/1000 Mbit/s M12-Port, Redundant DC 24V, M12 L-kodiert , PoE, IP65, -30...+60°C, CLP-Schacht, DI/DO, A-kodiert, Länderzulassungen beachten! CERT ID: MSAX65-W1-M12-E2, FCCID: LYHMSAXV, Betrieb in USA , Lieferumfang: Verschlusskappen für Anschlüsse DI/DO SCALANCE WAM766-1 1xRadio, 2 N-Connect-Anschlüsse, iFeatures support via CLP, IEEE 802.11ax (Wi-Fi 6), 2,4/5GHz, Brutto-Data-Rate 1201 Mbit/s pro Radio, 1x10/100/1000 Mbit/s M12-Port, Redundant DC 24 V, IP65, CLP-Schacht, M12 L-kodiert, PoE,zum Betrieb außerhalb der USA/Israel. Für den platzsparenden Einbau im Schaltschrank auf Standardhutschiene. 1 Stück. Access Point mit einem eingebauten Funkinterface für den Einbau im Schaltschrank in industriellen Anlagen wie Einschienenhängebahnen und fahrerlosen Transportsystemen. Das Gerät ermöglicht die drahtlose Inbetriebnahme auf der Anlage.Realisierung einer einfachen und kostengünstigen drahtlosen Maschinenvernetzung. Vorhersagbarer Datenverkehr (Deterministik) und definierte Antwortzeiten auf der Funkstrecke sowie zuverlässige Funkverbindung. Besonders zukunftssicher durch Konformität mit dem weltweit anerkannten WLAN-Standard IEEE 802.11. Drahtloser Zugang für Service und Wartung, leichte und kleine Bauform für den effizienten Einsatz auf Fahrerlosen Transportsystemen (FTS), erweiterbar mit Videodaten. Plat1268,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
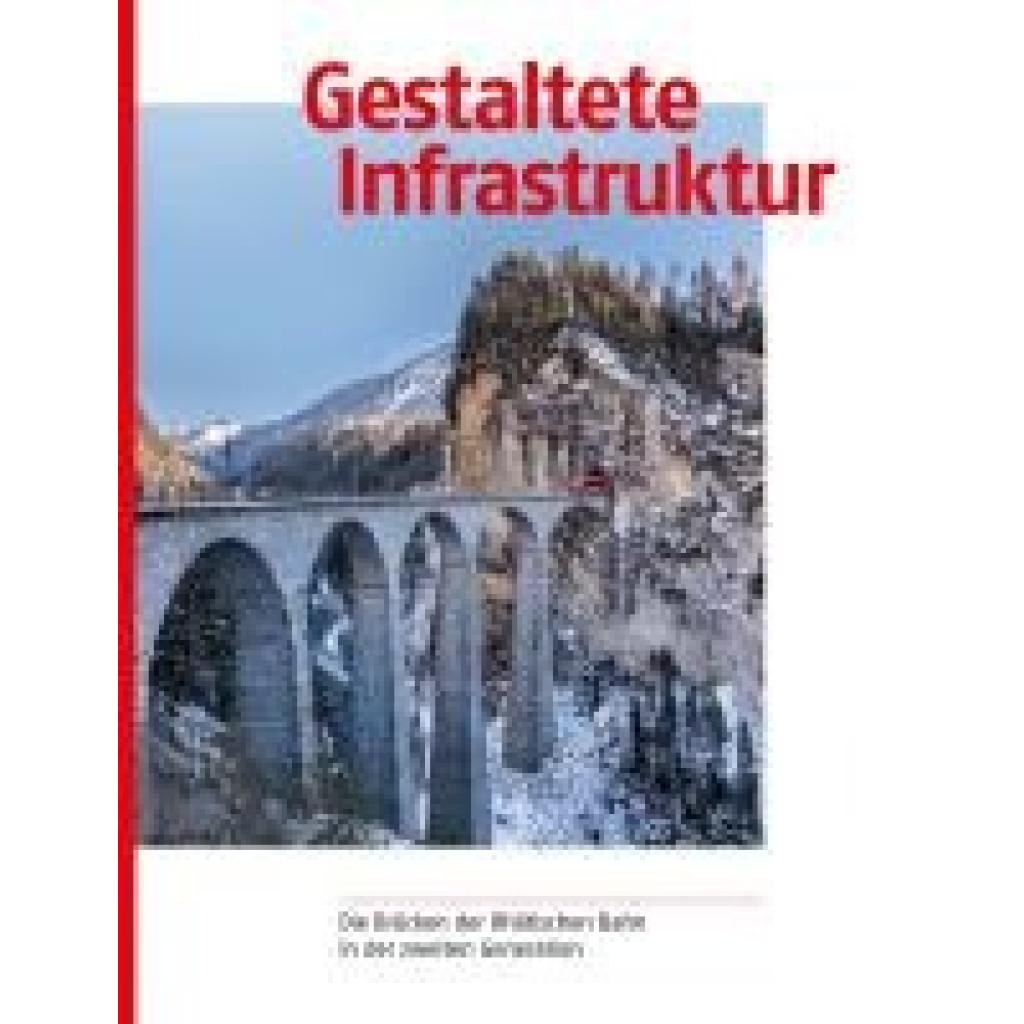
Baumann, Karl: Gestaltete InfrastrukturGestaltete Infrastruktur , Die Brücken der Rhätischen Bahn in der zweiten Generation , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241024, Produktform: Leinen, Autoren: Baumann, Karl~Hegner-van Rooden, Clementine, Seitenzahl/Blattzahl: 240, Abbildungen: 130 farbige und 50 s/w-Abbildungen, Keyword: Aldo Chitvanni; Andreas Galmarini; Balz Amrein; Brückenbau; Christian Florin; Claudio Tschuor; Clementine Hegner-van Rooden; Eisenbahn; Eisenbahnbrücken; Erhalt und Erneuerung; Franz Looser; Fredy Fanger; Gabriel Derungs; Gebirgsbahn; Graubünden; Infrastruktur; Ingenieurbau; Jürg Conzett; Karl Baumann; Landwasserviadukt; Langwieserviadukt; Markus Schneider; Michael Egger; Monika Schenk; Nicola Pitaro; Rafael Wyrsch; Renato Fasciati; Rhätische Bahn; Schweiz; UNESCO Welterbe Albulabahn; UNESCO Welterbe Berninabahn, Fachschema: Graubünden~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Bau / Bautechnik~Bautechnik, Fachkategorie: Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 232, Höhe: 24, Gewicht: 1672, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Stabilität und Sicherheit einer Serververbindung in den Bereichen IT-Infrastruktur, Netzwerksicherheit und Datenmanagement gewährleistet werden?
Die Stabilität und Sicherheit einer Serververbindung kann durch regelmäßige Wartung und Aktualisierung der IT-Infrastruktur gewährleistet werden. Dies umfasst die Überwachung von Hardware, Software und Netzwerkkomponenten, um potenzielle Probleme frühzeitig zu erkennen und zu beheben. Zusätzlich sollten Netzwerksicherheitsmaßnahmen wie Firewalls, Verschlüsselung und Zugriffskontrollen implementiert werden, um unautorisierten Zugriff und Datenverlust zu verhindern. Ein effektives Datenmanagement, einschließlich regelmäßiger Backups und Datenreplikation, ist ebenfalls entscheidend, um die Integrität und Verfügbarkeit von wichtigen Informationen zu gewährleisten. Schließlich ist die Schulung und Sensibilisierung der Mitarbeiter für Sicherheitsbest Practices ein wichtiger F **
-
Wie kann ich einen Minecraft-Server auf localhost ohne Sicherheitslücken freigeben?
Um einen Minecraft-Server auf localhost ohne Sicherheitslücken freizugeben, solltest du zunächst sicherstellen, dass du die neueste Version von Minecraft und des Servers verwendest. Stelle sicher, dass deine Firewall so konfiguriert ist, dass der Serververkehr zugelassen wird. Verwende auch starke Passwörter für den Serverzugriff und aktualisiere regelmäßig sowohl das Betriebssystem als auch den Server, um potenzielle Sicherheitslücken zu schließen. **
-
Wie können Sicherheitslücken in IT-Systemen identifiziert und wirksam behoben werden?
Sicherheitslücken in IT-Systemen können durch regelmäßige Sicherheitsaudits und Penetrationstests identifiziert werden. Nach der Identifizierung sollten die Lücken schnellstmöglich behoben werden, indem Patches installiert, Konfigurationen angepasst oder Schwachstellen eliminiert werden. Ein kontinuierlicher Überwachungsprozess und Schulungen für Mitarbeiter sind ebenfalls wichtig, um die Sicherheit des IT-Systems langfristig zu gewährleisten. **
-
Wie kann man Sicherheitslücken in IT-Systemen effektiv identifizieren und schließen?
1. Regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu finden. 2. Sicherheitsupdates und Patches zeitnah installieren, um bekannte Sicherheitslücken zu schließen. 3. Schulungen für Mitarbeiter durchführen, um das Bewusstsein für IT-Sicherheit zu stärken und menschliche Fehler zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.